Blog

  • 安全更新,WorPress 4.7.3版本发布

    来自WordPress官方消息,WordPress 4.7.3版本发布,这是一个安全更新的WordPress本版,同时也修复了一些WordPress存在的Bug。

    WordPress 4.7.3主要有以下方面的更新:

    1,修复了通过多媒体文件metadata引起的XSS漏洞;

    2,修复了因字符控制引起的URL重定向漏洞;

    3,修复了管理员可能通过插件删除非计划文件的漏洞;

    4,修复了taxonomy term names的XSS漏洞;

    5,修复了跨站点伪造请求漏洞(Cross-site request forgery (CSRF));

    同时WordPress 4.7.3修复了自WordPress 4.7版本一来的39个bugs。

    目前WordPress 4.7.3版本已经推送,您可以通过WordPress仪表盘(wp-admin)升级程序到最新版,但是在升级之前,请务必备份您的数据库。

    WordPress 4.7.3下载地址:https://wordpress.org/wordpress-4.7.3.zip

    WordPress 4.7.3中文版下载地址:https://cn.wordpress.org/wordpress-4.7.3-zh_CN.zip

  • WordPress作品集主体:Couture

    主题简介:

    Couture是一款WordPress作品集主题,主体使用前几年流行的瀑布流布局方式,从上至下展示作品,是一款功能性很强的WordPress主题。主题功能强大,但设置简单,而且不需要安装第三方插件来支持主题。

    [img]123[/img]

    主题功能:

    1,主题多屏自适(响应式);

    2,主题常规设置通过外观(主题)–自定义完成操作;

    3,主题免费版功能比较简单,更多功能都是在收费版,收费版价格是:39美元,280人民币左右;

    4,主题在线演示地址:DEMO;

    [file]

  • NextGEN Gallery相册插件出现数据库注入漏洞

    2017年的WordPress注定不平稳,WordPress程序本身出现安全问题,相关插件,主题,都出现安全问题,而今天又多了一个事情:NextGEN Gallery,一款WordPress很出名的相册插件,也出现数据库注入漏洞。

    国外一家安全公司:Sucuri,发现并公布了这个漏洞,按照Sucuri的给漏洞划分的10个危害等级,NextGEN Gallery插件的危害等级是9,已经具有相当的“杀伤力”。

    这个漏洞依然是允许未授权的用户,可以从受害者网站上抓取数据,甚至是数据库,包含用户信息,这确实是危害性很大的一个漏洞。

    目前NextGEN Gallery官方已经发布了安全更新修复了这个漏洞,如果您使用的是WordPress程序并且使用了NextGEN Gallery相册插件,请及时更新该插件到最新版;该插件当前最新版本是:2.1.79。插件在WordPress官方地址:https://wordpress.org/plugins/nextgen-gallery/

    另外,各位使用WordPress的朋友,也请在发布文章的时候,如果看到有更新提示,请及时升级相关主题或者插件,出了功能更新,WordPress似乎更多的是安全更新。

  • WordPress企业主题:Business Era

    主题简介:

    Business Era是一款多功能的WordPress主题,一般类型的企业网站,提供产品,服务的企业网站;工作室类型的网站;摄影类型的网站;作品集类型的网站,这款主题都可以使用。主题完全免费,功能强大,一款值得推荐,值得使用的WordPress高质量主题。

    [img]12345[/img]

    主题功能:

    1,文章有多种展示类型;

    2,主题自定义功能强大,方便对主题做详细操作;

    3,7+自定义小工具;

    4,主题左右两侧均可以设置侧边栏;

    5,主题多屏自适(响应式);

    6,这款主题在北京时间2017年2月24号发布,所以主题还没有完整的使用文档,官方把一些功能放进了专业版里,但是目前专业版也还没有发布,所以,这款主题现在的版本虽然是初级版本,但也是很完整,功能很全面的。

    7,主题在线演示:DEMO;首页JPG全图:点击查看;

    8,Wopus提供针对这款主题的付费服务(详细的图文使用教程),如果您想使用这款主题又不会设置,可以联系我们,客服QQ:12216833 。

    [file]

  • WordPress美食主题:Kale

    主题简介:

    一款免费的WordPress美食主题,主题功能强大,设计精巧,从演示看出来很舒服,主题采用混合的布局方式,开头以CMS样式布局,下面以博客形式显示,使整个主题的显示非常丰富。
    除此之外,这款主题的字体显示也非常小资,所以这款主题整体搭配起来,是一款很不错的WordPress美食主题。

    [img]1234[/img]

    主题功能:

    1,Logo显示可选图片或者文字;

    2,首页特色文章功能;

    3,自定义背景颜色和背景图片功能;

    4,多种侧边栏小工具可选;

    5,主题多屏自适(响应式);

    6,支持自定义CSS;

    7,主题内置轮播图功能;

    8,这款主题有收费版,免费版和收费的区别,可以看这张图:点击查看;专业版价格是;35美元,折合人民币245的样子,地址:https://www.lyrathemes.com/kale-pro/

    9,主题在线演示:DEMO;首页JPG:点击查看;

    10,这款主题是用起来不难,设置好缩略图就行,如果有其他使用问题,可以联系我们的客服QQ:12216833 ,我们提供针对这款主题的付费支持服务。

    [file]

  • 插件推荐:No Longer in Directory

    一直以来,还是很少推荐插件,2017年会努力改变这个状态,多推荐一些有价值,有用途的WordPress插件。

    继续今天的文章。

    当前WordPress官方当前有48965个插件(今天官方显示数据),当我们一再强调WordPress最好的功能就是通过插件,把一些WordPress不具备的功能给扩展出来,而且完全兼容,后续升级也不会影响使用,但这48000多个插件,其实有很多已经没更新,有超过2年没更新,有将近一年没更新,也有没有及时适配WordPress程序最新版的,这样会产生一些问题:

    1,和新的WordPress程序有兼容性问题;

    2,插件本身可能出现安全问题;

    3,插件因为作者不再更新,会出现不可预知的其他错误,如果是定时发布,数据备份等问题,可能出现比较严重的问题。

    所以,各位在使用插件的时候,如果收到通知提醒,请及时升级您的WordPress插件到最新版。

    今天推荐的这款插件:No Longer in Directory,就是帮助大家查看自己安装的插件的详细信息,比如最近更新时间,这个真的很重要,即使一个插件功能再重要,但超过两年不更新,你还真的敢继续使用吗?

    所以,通过这款WordPress插件,你可以很方便的看到自己安装插件的详细信息,这样可以做一些有针对性的操作。

    说到这里,又想提一句,WordPress在未来的版本中,是否应该加入一个功能:用户可以在后台设置,主题或者插件超过多长时间不更新,就通知作者,在 仪表盘是必须显示通知的,也可以加一个邮件通知,这样一个功能其实是很必要的。

    No Longer in Directory插件官方下载地址:https://downloads.wordpress.org/plugin/no-longer-in-directory.zip

  • 利用七牛云存储缓存Gravatar头像加速 WordPress

    WordPress默认集成的头像系统是:gravatar,如果您的网站上评论较多,而又没有使用第三方的评论系统,那么因为gravatar在国内打开速度很慢的原因,会影响你的网站载入速度,甚至会把你的网站速度拖的很慢。

    利用七牛云存储缓存Gravatar头像,是一种很完美解决头像速度的办法,可以大大的提升头像的载入,也提升了网站的速度,让评论的用户更加有评论的欲望。
    22

    原理很简单,就是借助七牛云的“对象存储”拉取Gravatar的SSL服务器上的头像图片转存到七牛空间来实现,如果再在“对象存储”空间上再开启七牛云的融合CDN的话那就超级完美了,当然不使用CDN单就七牛空间的速度也比原有的强出了很多。

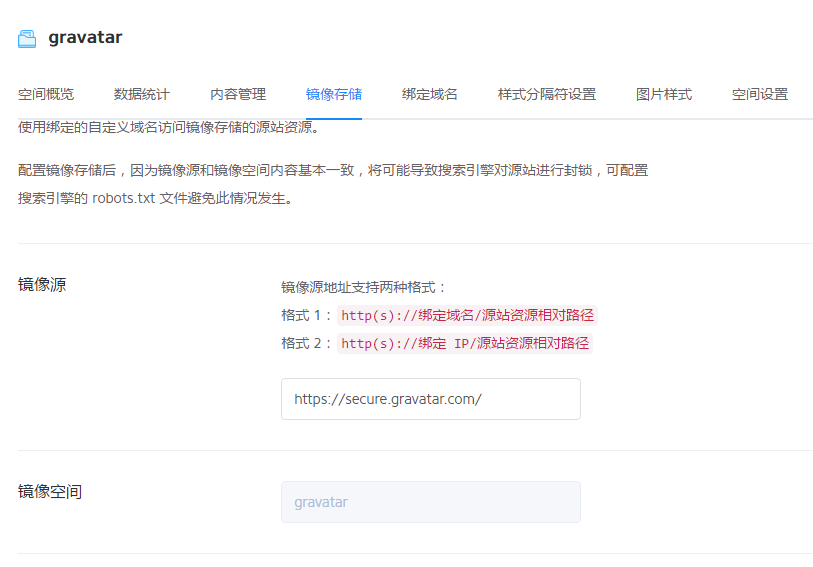
    首先,当然是注册个七牛云账号(https://qiniu.com)并通过实名认证了,然后登陆七牛云账号新建一个“对象存储”空间,空间名字可以任意英文组合即可,镜像源要设成https://secure.gravatar.com/以便拉取 Gravatar 官网的头像图片(当然你也可以设定成多说 Gravatar 头像服务器地址),如下图:
    20170211024351

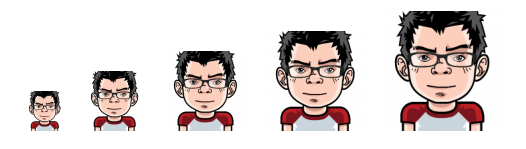
    然后根据自己WordPress主题使用到的头像尺寸设定七牛云对象存储空间的“图片样式”,参照 Gravatar 官方头像不同 size 的图片,依次是?s=40、60、80、100、120(你可以审查元素看看):
    4

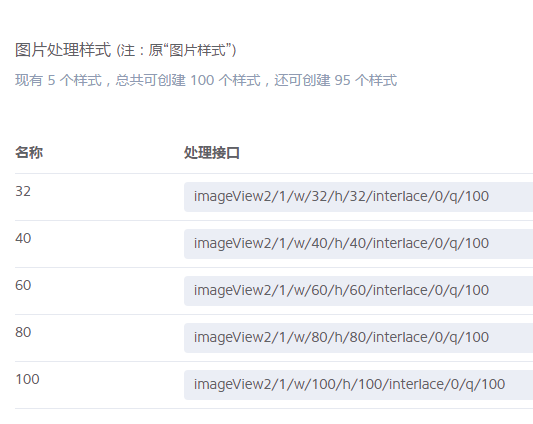
    就明月使用的 Begin 主题来说32、40、60、80、100尺寸是最合适的,所以分别创建“图片样式”如下图:
    20170211025130

    这是全部创建完成后的处理样式列表:

    20170211025503

    每个图片处理样式就参照上图设定即可,样式名称即为尺寸数字即可。

    至此七牛云存储端设置全部完成,剩下的就是在 WordPress 所使用的主题下根目录下的function.php里添加如下代码替换 WordPress 默认评论头像地址:

    //缓存Gravatar 头像到七牛云存储,WordPress 4.0+ 适用
    function qiniu_avatar($avatar) {
    $avatar = preg_replace(‘/.*\/avatar\/(.*)\?s=([\d]+)&.*.srcset=.*/’,’‘,$avatar);
    return $avatar;
    }
    add_filter( ‘get_avatar’, ‘qiniu_avatar’, 10, 3 );

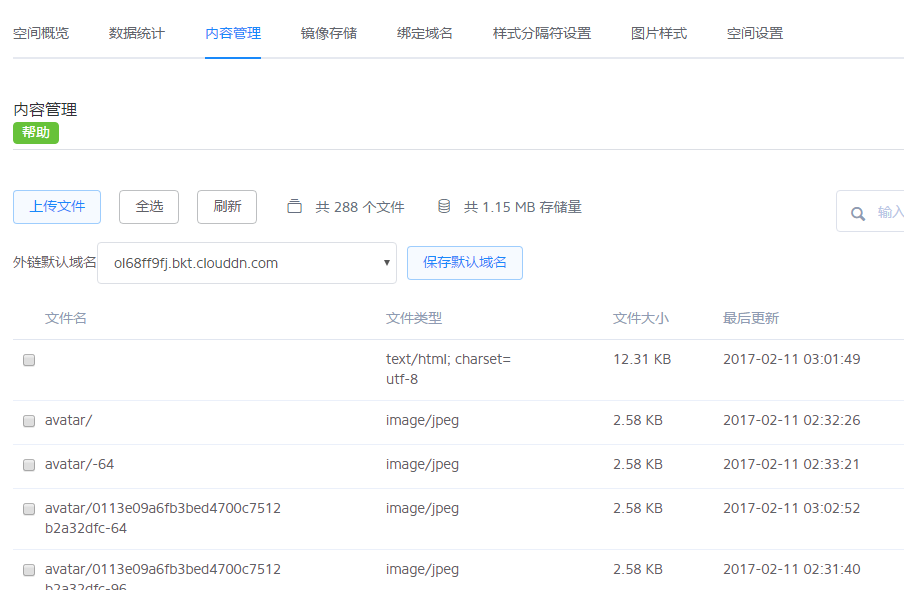
    记得要把你自己的七牛空间域名或者绑定的自定义域名在代码里填上(代码内紫色字部分替换即可),然后保存,浏览一下评论页面后,对评论头像地址进行验证是不是已经替换为七牛云空间缓存的图片了。这时登录七牛云可以看到空间里面已经缓存了头像图片了,如下图:
    20170211030841

    最后就是体验博客载入速度了,如果你是七牛付费用户还可以给头像缓存的七牛空间开启融合 CDN(前提是你的域名备案了,否则不能使用七牛的融合CDN服务) ,这样头像调用会选择离你最近、速度最快的节点链接,这样就可以避免Gravatar被“墙”以来头像总是获取失败和载入龟速的尴尬了,也算是变相的给我们的 WordPress 提了速!话说也不知道啥时候 WordPress 才会考虑在国内架设服务器,但愿这个愿望可以实现。

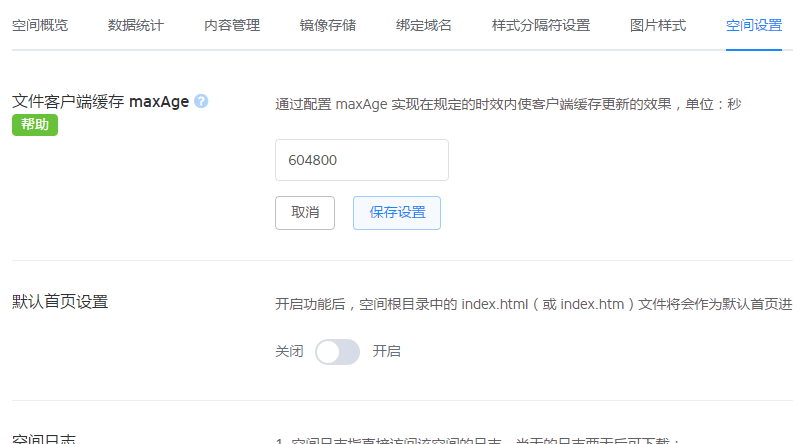
    如果遇到 Gravatar 头像缓存到七牛后会造成用户更换头像后不能同步更新的问题,这个同步更新估计是没戏了,但我们可以通过设定 Gravatar 头像的缓存有效期来避免出现这样的尴尬,只需设定缓存 Gravatar 头像的七牛空间的“文件客户端缓存 maxAge”就可以了,如下图:
    wp-content-uploads-2017-02-20170214183238

    文件客户端缓存 maxAge的值是以秒为单位的,为了方便大家根据不同情况设定不同的天数,下面直接给出不同天数对应的秒数,以方便大家填写:

    1天=86400秒
    3天=259200秒
    7天=604800秒
    10天=86400秒
    14天=1296000秒
    20天=1728000秒

    为什么可以这样设定,这是因为前文讲到的缓存 Gravatar 头像的七牛存储空间镜像源是 Gravatar官方的https://secure.gravatar.com/服务器,七牛会重新拉取对应的头像图片的。

    转载于:明月登楼博客

  • 提醒:请及时升级您的WordPress程序到4.7.2

    如果您的WordPress文章被修改,比如被加入恶意代码或者广告代码或者提示被黑入侵,那么请及时升级您的WordPress程序到4.7.2。

    出现以上问题,是因为WordPress程序的REST API漏洞被利用,该漏洞已在上个月释出的 WordPress4.7.2 中修复。漏洞允许攻击者发送一个简单的 HTTP 请求,绕过身份验证系统,编辑 WordPress 网页的标题和内容,它只影响 WordPress4.7.0 和 WordPress4.7.1。

    安全公司 Sucuri 本周一报告,有 6.7 万个 WordPress 网页被利用这种方法涂改,但过去两天被纂改的网页数量出现了爆发式增长,攻击仍然在继续。

    如果出现内容被串改,正确的办法是:

    1,升级WordPress程序到最新版;

    2,检查升级相关插件到WordPress最新版;

    3,修改主机管理密码和数据库密码;

    4,删除被添加的文章。

    WordPress 4.7.2已经在北京时间2017年1月27号发布,但仍然有大量的用户没有升级。

  • 安全更新,WP Super Cache发布1.4.9

    年后WordPress圈子真的不平静,真是一波未平一波又起,现在WordPress 4.7.2发布,这是一个安全更新,接着WordPress RESET API又爆出漏洞,而就在昨天,WordPress知名的缓存插件:WP Super Cache也发布了最新的1.4.9版本,原因是这个插件的1.4.8版本出现了XSS漏洞。

    这几天接到用户的反馈,基本上有两种情况:1,WordPress网站内容被修改,加入恶意代码;2,注册用户中出现不明的用户;

    这两种情况,基本上都是以上几个漏洞造成的,所以,如果您是WordPress的用户,请及时升级WordPress程序,也及时升级WordPress使用的主题和插件。

    作为一个将近发布10年的WordPress缓存插件,WP Super Cache的使用量超过百万,出现安全问题,不是说这个插件不安全了,只能说,现在技术一直在进步,只是之前已经存在的漏洞被发现。

    没有一个绝对安全的程序,也没有一个绝对安全的插件,所以,不用惊慌,及时升级,做好备份。

    另外,WP Super Cache官方也已经在开发下一个大版本,解决之前存在的一些问题,而 1.4.9只是一个过度的安全更新。

    插件直接在WordPress后台–插件–已安装插件,更新即可。

    WP Super Cache官方地址:https://wordpress.org/plugins/wp-super-cache/

  • WordPress数码电商主题:EDigital

    主题简介:

    EDigital是一款多功能的WordPress主题,主题完美兼容WordPress插件:Easy Digital Downloads,可以在线出售WordPress数码产品;同时这款主题也可以作为企业官网,当然,个人爱好者,也可以使用这款主题做网站,这是一款多功能的WordPress主题。

    [img]12345[/img]

    主题功能:

    1,主题如果要使用在线贩卖功能,一定要安装Easy Digital Downloads插件;

    2,主题多屏自适(响应式);

    3,主题所有的设置都可以通过外观–自定义设置;

    4,主题可以自定义色调;

    5,主题在线使用帮助文档,点击查看;

    6,主题在线演示:DEMO;首页JPG全图:点击查看;

    7,Wopus提供针对这款主题的付费服务(详细的中文Word图文教程),如果您有需要,可以联系我们的客服QQ:12216833 ;

    [file]